为深入贯彻落实国家网络安全战略,进一步提升全校师生网络安全意识,网络与信息中心于2026年国家网络安全宣传周期间,面向全校师生组织开展了钓鱼邮件攻防演练活动。
本次演练采取“不提前告知、不定期发送”的方式,通过模拟真实钓鱼邮件攻击场景,向师生发送无害模拟钓鱼邮件。师生一旦信以为真,点击邮件中的链接并输入相关信息,或下载并运行附件,即相当于遭遇模拟攻击。此时,邮件将弹出“钓鱼邮件演练”安全提示页面,并引导师生学习钓鱼邮件防范知识。本次演练不会给师生带来风险或信息泄露隐患,活动结束后立即清除模拟环境。
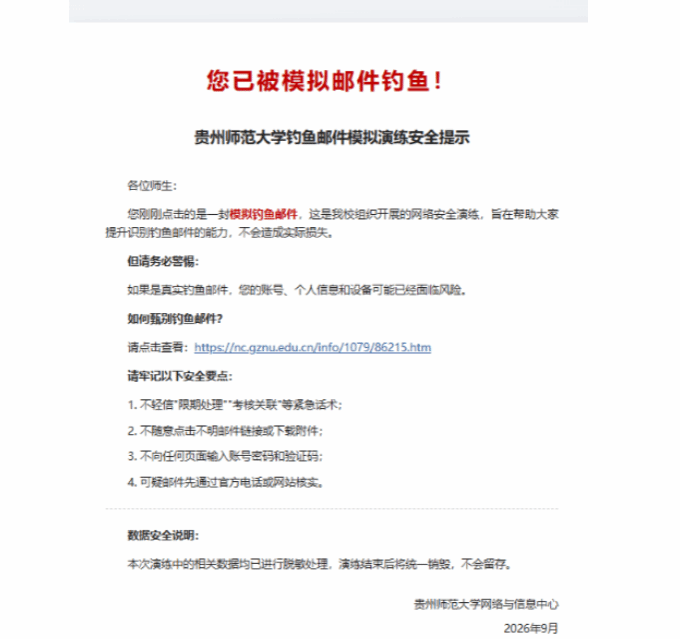
据统计,本次演练共发送模拟钓鱼邮件30792封,其中点击邮件链接的36人,下载并运行附件的4人,钓鱼成功率为0.13%。数据表明,我校大多数师生具备良好的网络安全素养,但仍有少数师生因疏忽大意点击邮件链接或运行附件,可见师生防范意识仍有提升空间。
本次钓鱼邮件网络安全演练有效检验了我校师生对钓鱼攻击的识别能力与安全防范意识,客观揭示了当前网络安全防护工作中存在的薄弱环节。未来,我们将持续开展形式多样的网络安全教育活动,强化师生风险意识,全面提升校园整体网络安全防护水平。
附:防范钓鱼邮件安全提示
为了帮助大家更好地甄别钓鱼邮件,结合此次演练中的案例,梳理了以下实用的识别与防范技巧,希望能为大家筑牢邮件安全的“防火墙”。
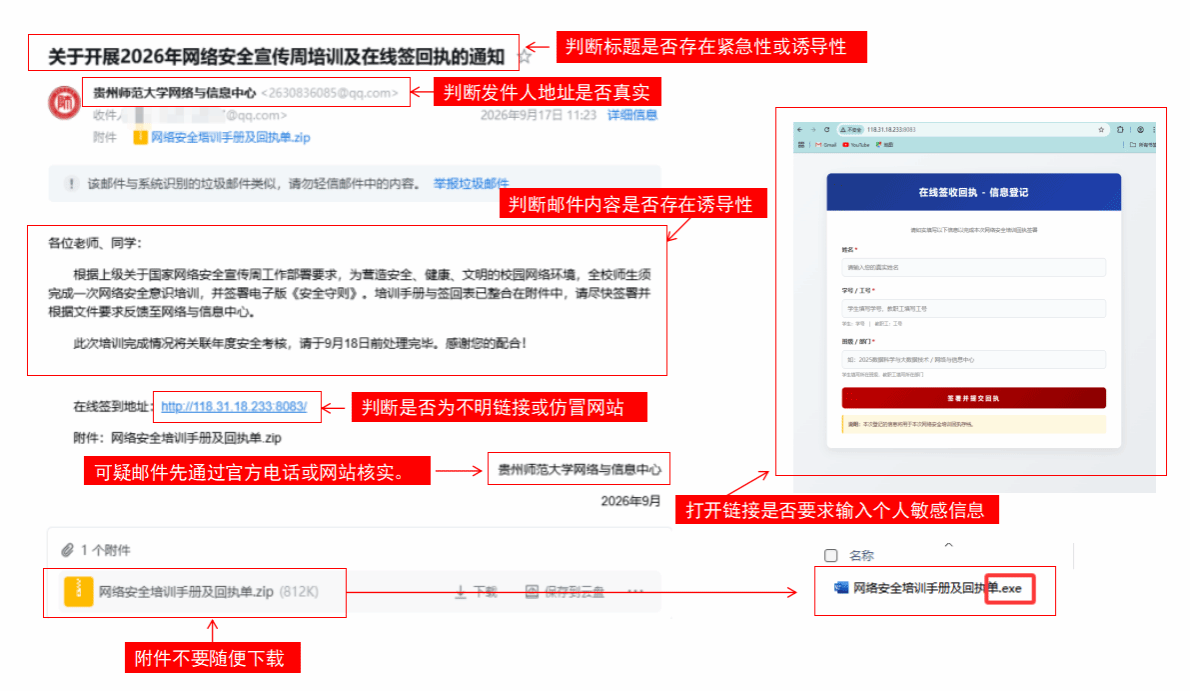
以此次钓鱼邮件演练中的邮件内容为例,相关识别点如图所示:
钓鱼邮件防范五步常识:
1.看邮件标题:大量钓鱼邮件主题关键字涉及“系统管理员”“通知”“补贴”“退税”“发票”“会议日程”“参会名单”“福利”等,收到此类邮件需提高警惕。
2.看发信地址:打开邮件后,不能只看发信人名称,还要留意真实发件地址。钓鱼邮件常通过更改发件地址中的字母或数字来混淆域名。
3.看正文措辞及目的:查看正文的措辞是否符合规范,对任何制造紧急氛围的邮件提高警惕,如要求“请尽快完成”等。警惕邮件中任何索要账号密码或个人信息的内容,注意保护个人隐私。
4.看正文链接:若正文中包含链接地址或者二维码,务必先核对是否为官方信息后再进行操作。通过邮件点开的网址,不要轻易输入账号密码或其他个人信息。
5.看附件:当心邮件中的附件信息,不要随便点击下载。Word、PDF、Excel、PPT、RAR等文件都可能植入木马或间谍程序,尤其是后缀为.exe、.bat的可执行文件,切勿点击。
防范钓鱼邮件“五要”
1.杀毒软件要安装:推荐安装正版杀毒软件并定期更新病毒库,开启附件扫描功能。
2.登录口令要保密:切勿泄露密码信息,并定期更改密码。
3.邮箱账号要绑定:将邮箱账号与个人手机号绑定。不仅便于找回密码,还可接收“异地登录提醒”等信息。
4.公私邮箱要分离:不使用工作邮箱注册公共网站服务,也不使用工作邮箱发送私人邮件。
5.重要文件要保护:重要文件应加密存储,过期邮件定期清理。
防范钓鱼邮件“五不要”
1.不要轻信发件人地址中显示的“显示名”:显示名可以随意设置,应重点核对发件邮箱全称。
2.不要轻易点击陌生邮件中的链接:正文中如有链接地址,切忌直接打开;大量钓鱼邮件会利用“链接地址”或“带链接的文字”迷惑用户。若收到办公信息通知类邮件,点击链接前还应认真比对链接中的网址是否为单位网址,如非单位网址,则可能为钓鱼邮件。
3.不要放松对“熟人”邮件的警惕:攻击者常利用已攻陷的组织内成员邮箱发送钓鱼邮件。即使收到来自信任的朋友或同事的邮件,若对内容存疑,也应直接拨打电话核实。
4.不要使用公共场所的网络设备执行敏感操作:不要使用公共场所的电脑登入电子邮箱、即时通讯软件、网上银行,或进行其它涉及敏感资料的操作。在无法确定网络安全性的前提下,请勿连接Wi-Fi后登录账号或收发邮件,谨防免费无线网络因疏于管理被不法分子通过数据截留、监听等手段获取用户信息。
5.不要将敏感信息发布到互联网上:用户发布到互联网上的信息和数据可能被攻击者收集,攻击者可通过分析这些信息和数据,有针对性地向用户发送钓鱼邮件。
不慎感染钓鱼邮件莫要慌,应急招数来帮忙!
若不慎点击钓鱼邮件并造成感染,不要惊慌,可采取以下应急措施,降低钓鱼攻击造成的危害。
1.修改登录密码:邮箱登录密码可能已经泄露,应尽快在另外的安全设备上修改密码,防止攻击者获取邮箱中的邮件、联系人等敏感信息,遏制黑客进一步的攻击渗透。
2.及时报告:及时报给邮箱管理员,请专业安全人员进一步处置,并开展后续系统清理与恢复工作。
3.全盘杀毒:钓鱼邮件中的链接或附件可能携带病毒、木马或勒索程序。发现异常应及时做全盘扫描杀毒,最好使用多个杀毒软件交叉杀毒。
4.隔离网络:切断受感染设备的网络连接(如拔掉网线或者禁用网络),避免网络内其他设备被感染渗透,控制安全事件影响范围,防止敏感文件被窃取,降低安全事件带来的损失。
一审(校):吴招娣;二审(校):谢婷;三审(校)王家玮